

Op woensdag 21 oktober om 11.03 uur meldde het Nationaal Cyber Security Centrum (NCSC) dat twee lekken in de programmeertaal PHP te misbruiken waren met één simpel verzoek aan een website. Tegen enen waren de sites van DigiD, MijnOverheid en de Tweede Kamer onbereikbaar, net als de raadsinformatie van ruim honderd overheden. In de loop van de middag gingen ook de sites van RTL, minstens dertien veiligheidsregio's en ziekenhuizen als het JBZ en het St. Antonius offline. Tegen zessen volgden twaalf hostingmerken. Twee dagen later meldde het NCSC dat er in Nederland geen incidenten bekend waren. Al die organisaties hadden zelf besloten om uit voorzorg offline te gaan. Hoe goed dat besluit uitpakte, hing af van wat een organisatie vooraf over haar eigen systemen wist.
Met AI werd een tien jaar oud lek in weken een aanval
PHP is de programmeertaal waarmee een webserver een pagina in elkaar zet op het moment dat jij hem opvraagt. WordPress, Joomla en Drupal draaien erop, net als veel beheerschermen van apparaten. Via de twee lekken, inmiddels bekend als PHP2Shell, kon een buitenstaander zonder in te loggen zijn eigen opdrachten op zo'n server laten uitvoeren. Bij de gevaarlijkste inrichting van de server gebeurde dat zelfs voordat de code van de website werd geladen. Een WordPress-update of beveiligingsplugin hield de aanval dan niet tegen.
De fout zit volgens beveiligingsbedrijf Wiz al ruim tien jaar in de code. Bij een audit in 2024 zag een PHP-ontwikkelaar de eerste signalen, waarna het werk aan een reparatie steeds opnieuw vastliep. De PHP Foundation noemt dat zelf "een structureel falen". Het beveiligingsteam kwam niet tot een besluit over de reparatie en had te weinig mensen.
Pas met AI lukte het om van het lek een werkende aanval te maken. Beveiligingsbedrijf Calif deed dat in augustus met GPT-5.6 Sol van OpenAI. Wiz kwam er los daarvan ook uit, met Gemini 4 Argon en hetzelfde OpenAI-model. Volgens Wiz deed één onderzoeker daarmee in een week het werk waar een topteam vroeger maanden over deed.
Een derde beveiligingsbedrijf kreeg vooraf alleen de tip dat er iets in PHP aan zat te komen. Diezelfde avond had het team het lek zelf teruggevonden, met een topmodel en de simpele opdracht "vind ernstige kwetsbaarheden in PHP". Meer dan een sterk model, genoeg rekentegoed en die ene zin was er niet voor nodig.
Normaal houden de ontdekker van een lek en de makers van de software het stil tot de reparatie klaarligt. Dat heet een embargo. Deze keer kwamen de nummers van de kwetsbaarheden op dinsdagmiddag 20 oktober naar buiten. Die avond zette Calif per ongeluk een demovideo online. De officiële update kwam pas woensdag halverwege de middag. Wie woensdagochtend wilde bijwerken, had meestal nog niets om te installeren.
In september schreef ik over de waarschuwing van de AIVD en het NCSC dat bij updaten weken dagen worden en dagen uren. Vier weken later begon het aftellen al voordat er een update bestond.
Hoe 'eventueel offline' gewoon offline werd
Het NCSC vroeg organisaties om elk systeem te bekijken dat PHP gebruikt en via internet bereikbaar is. Per systeem moesten ze afwegen of extra maatregelen nodig waren, "zoals het uitschakelen van het systeem". De Rijksoverheid vatte dat samen als het advies om sites "eventueel preventief offline" te halen tot de update er was. In de uitvoering verdween het woord eventueel. De Belastingdienst schreef zelfs dat het NCSC had geadviseerd om websites offline te halen.
Uit voorzorg offline gaan vind ik verstandig. Voorkomen is beter dan genezen, zeker bij een site als MijnOverheid, waar miljoenen mensen hun gegevens bij de overheid inzien. Wie per systeem wil afwegen zoals het NCSC vroeg, moet wel weten welke software op welk systeem draait.
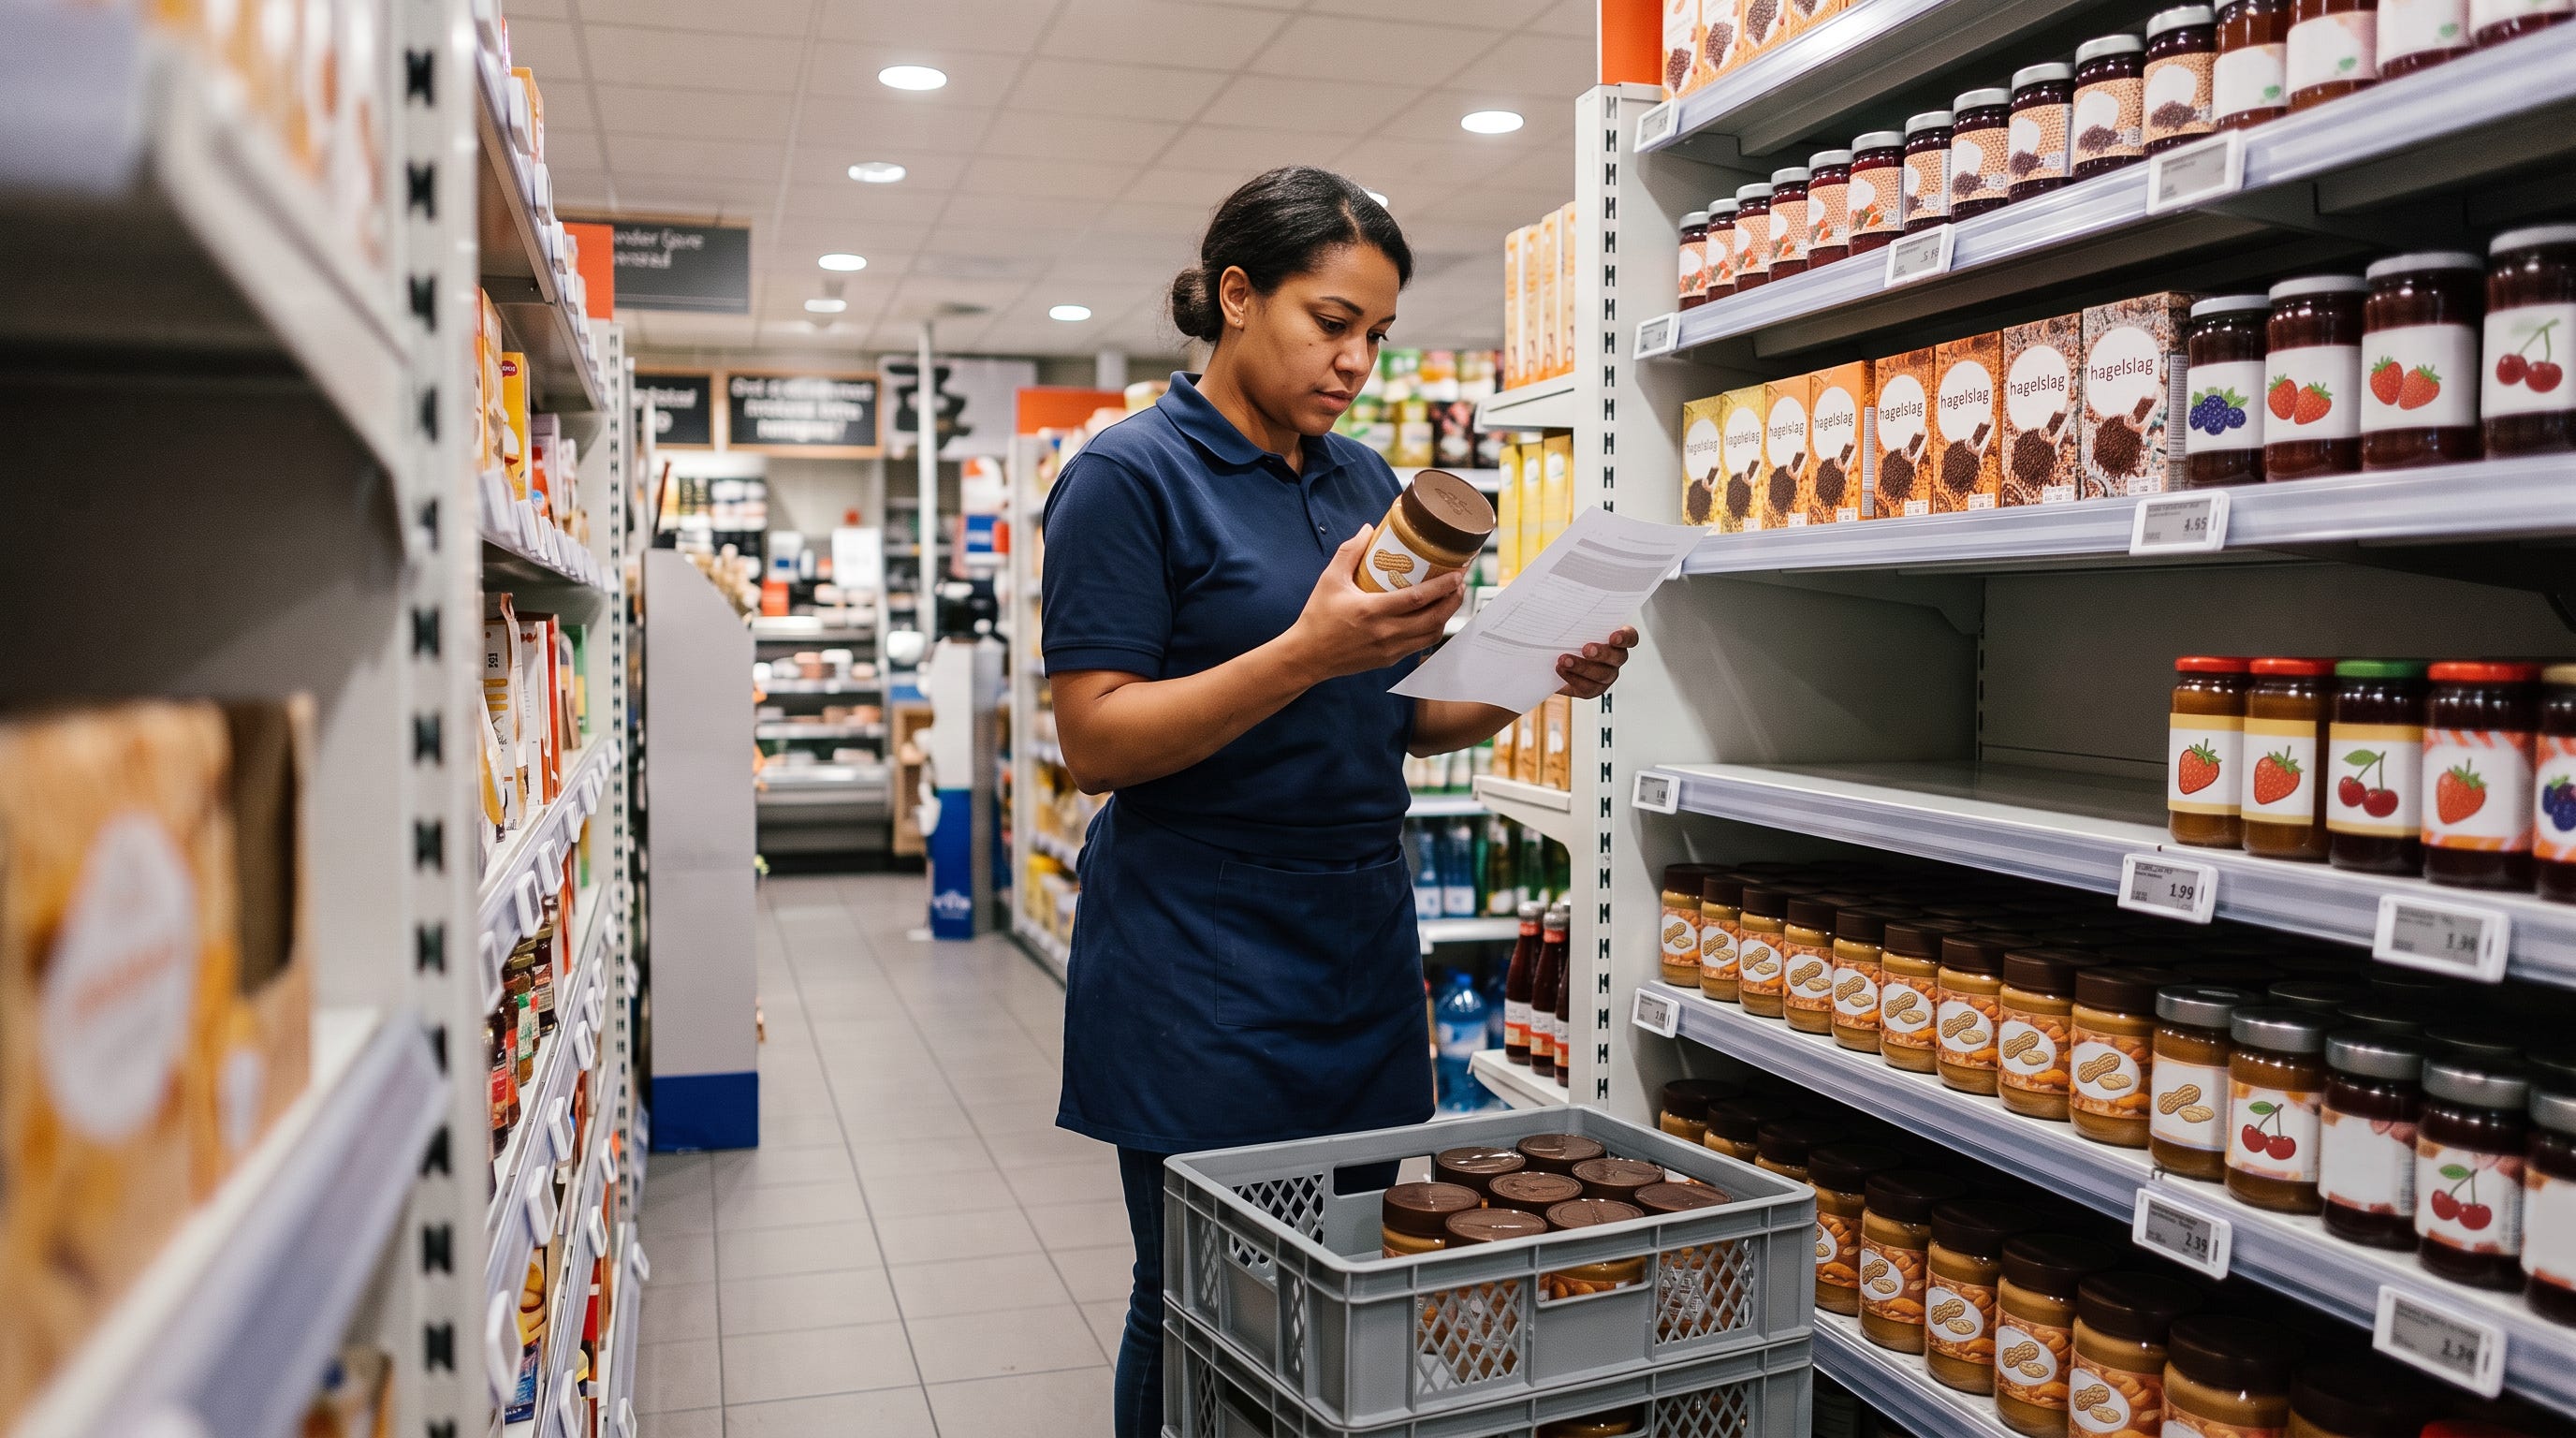
Denk aan een terugroepactie. Als een supermarkt bijhoudt welke partij pindakaas in welk schap staat, haalt hij bij één besmette partij precies die potten weg. De rest verkoopt hij gewoon door. Zonder dat overzicht zit er weinig anders op dan het hele schap leeg te ruimen.
Odido haalde de sites van BEN en Simpel offline. De eigen site van Odido draait niet op PHP en bleef gewoon bereikbaar. Bij de grote hosters duurde het van een paar uur tot ruim een dag voordat alle sites weer bereikbaar waren. Een kleinere hoster bleef bewust online, omdat zijn serverinrichting het risico beperkte. In de nacht erna werkte hij alle systemen bij.
Op 21 oktober gaf ik een training bij een gemeente. Deelnemers lieten me tussendoor op hun telefoon zien wat er gaande was. Ondertussen kwamen er telefoontjes en appjes binnen van directieleden van andere organisaties. Zij wilden vooral weten waarom dit gebeurde en wat zij nu zelf moesten doen. Het antwoord op die tweede vraag begint bij weten welke software je gebruikt, ook bij je leveranciers.
Veel uitval ontstond namelijk bij leveranciers. Raadsleden konden niet bij hun stukken, omdat NotuBiz zijn systemen uit voorzorg offline haalde. Zzp'ers met een site bij Yourhosting zaten ook zonder webmail. PHP zit bovendien in netwerkapparatuur en in de beheerschermen van apparaten. Bij veel van die producten ben je volgens het NCSC voor de update afhankelijk van de leverancier. NCSC-NL houdt daarom op GitHub de internationale lijst bij van producten met PHP erin. Ook CERT-EU verwijst naar die lijst.
De verdediging draait voortaan ook op AI
Amerikaanse media noemen de golf lekken en aanvallen van die week inmiddels Black October. In de race om dit lek als eerste te vinden, lagen de verdedigers voor. "Voor zover wij weten, hebben de meest geavanceerde AI-modellen deze kwetsbaarheden eerder gevonden dan aanvallers", schrijft OpenAI. Amazon zag wel al vier dagen voor de bekendmaking een eerste aanvalspoging. Cloudflare zette op 21 oktober om 05:02 filters aan die aanvallen op het lek blokkeren, ook voor klanten met een gratis account.
Om bij te blijven moeten verdedigers steeds meer AI inzetten. "Ik denk niet meer dat we alle lekken gewoon kunnen dichten", zei Sam Altman onlangs bij Stanford. Volgens hem worden de modellen steeds beter en reageren organisaties te traag. Daarom moet de verdediging volgens hem zelf ook op AI gaan draaien. Altman prijst dat ook uit eigenbelang aan, want OpenAI verkoopt de modellen waarmee dat moet gebeuren. Het model waarmee Calif de aanval bouwde, komt bovendien van zijn eigen bedrijf.
Maar goed, ook voor de verdedigers levert AI eerst extra werk op. Omdat veel meer onderzoekers met AI naar lekken zoeken, heeft het PHP-team sinds 1 juli meer dan honderd meldingen afgehandeld die ongeldig of dubbel waren, of die het team niet kon nabootsen. Het team laat AI die stapel nu sorteren, waarna een mens over elke melding beslist.
Met de update was het lek ook lang niet overal dicht. Voor PHP 7.4, 8.0 en 8.1 verschenen alleen minimale reparaties in de broncode. Nog oudere versies kregen van het PHP-team niets. Daar ben je aangewezen op betaalde verlengde ondersteuning bij je hoster. Cisco schat dat ongeveer de helft van alle PHP-systemen geen officiële reparatie krijgt. Op donderdag 22 oktober telde een scan zeker 113.000 Nederlandse sites die bijgewerkt waren en ongeveer 145.000 die mogelijk nog kwetsbaar waren. Het aantal gepubliceerde kwetsbaarheden staat dit jaar intussen op ruim 86.000, bijna het dubbele van heel 2025. PHP2Shell zal dus niet het laatste grote lek zijn.
Ken je partijnummers voor de volgende keer
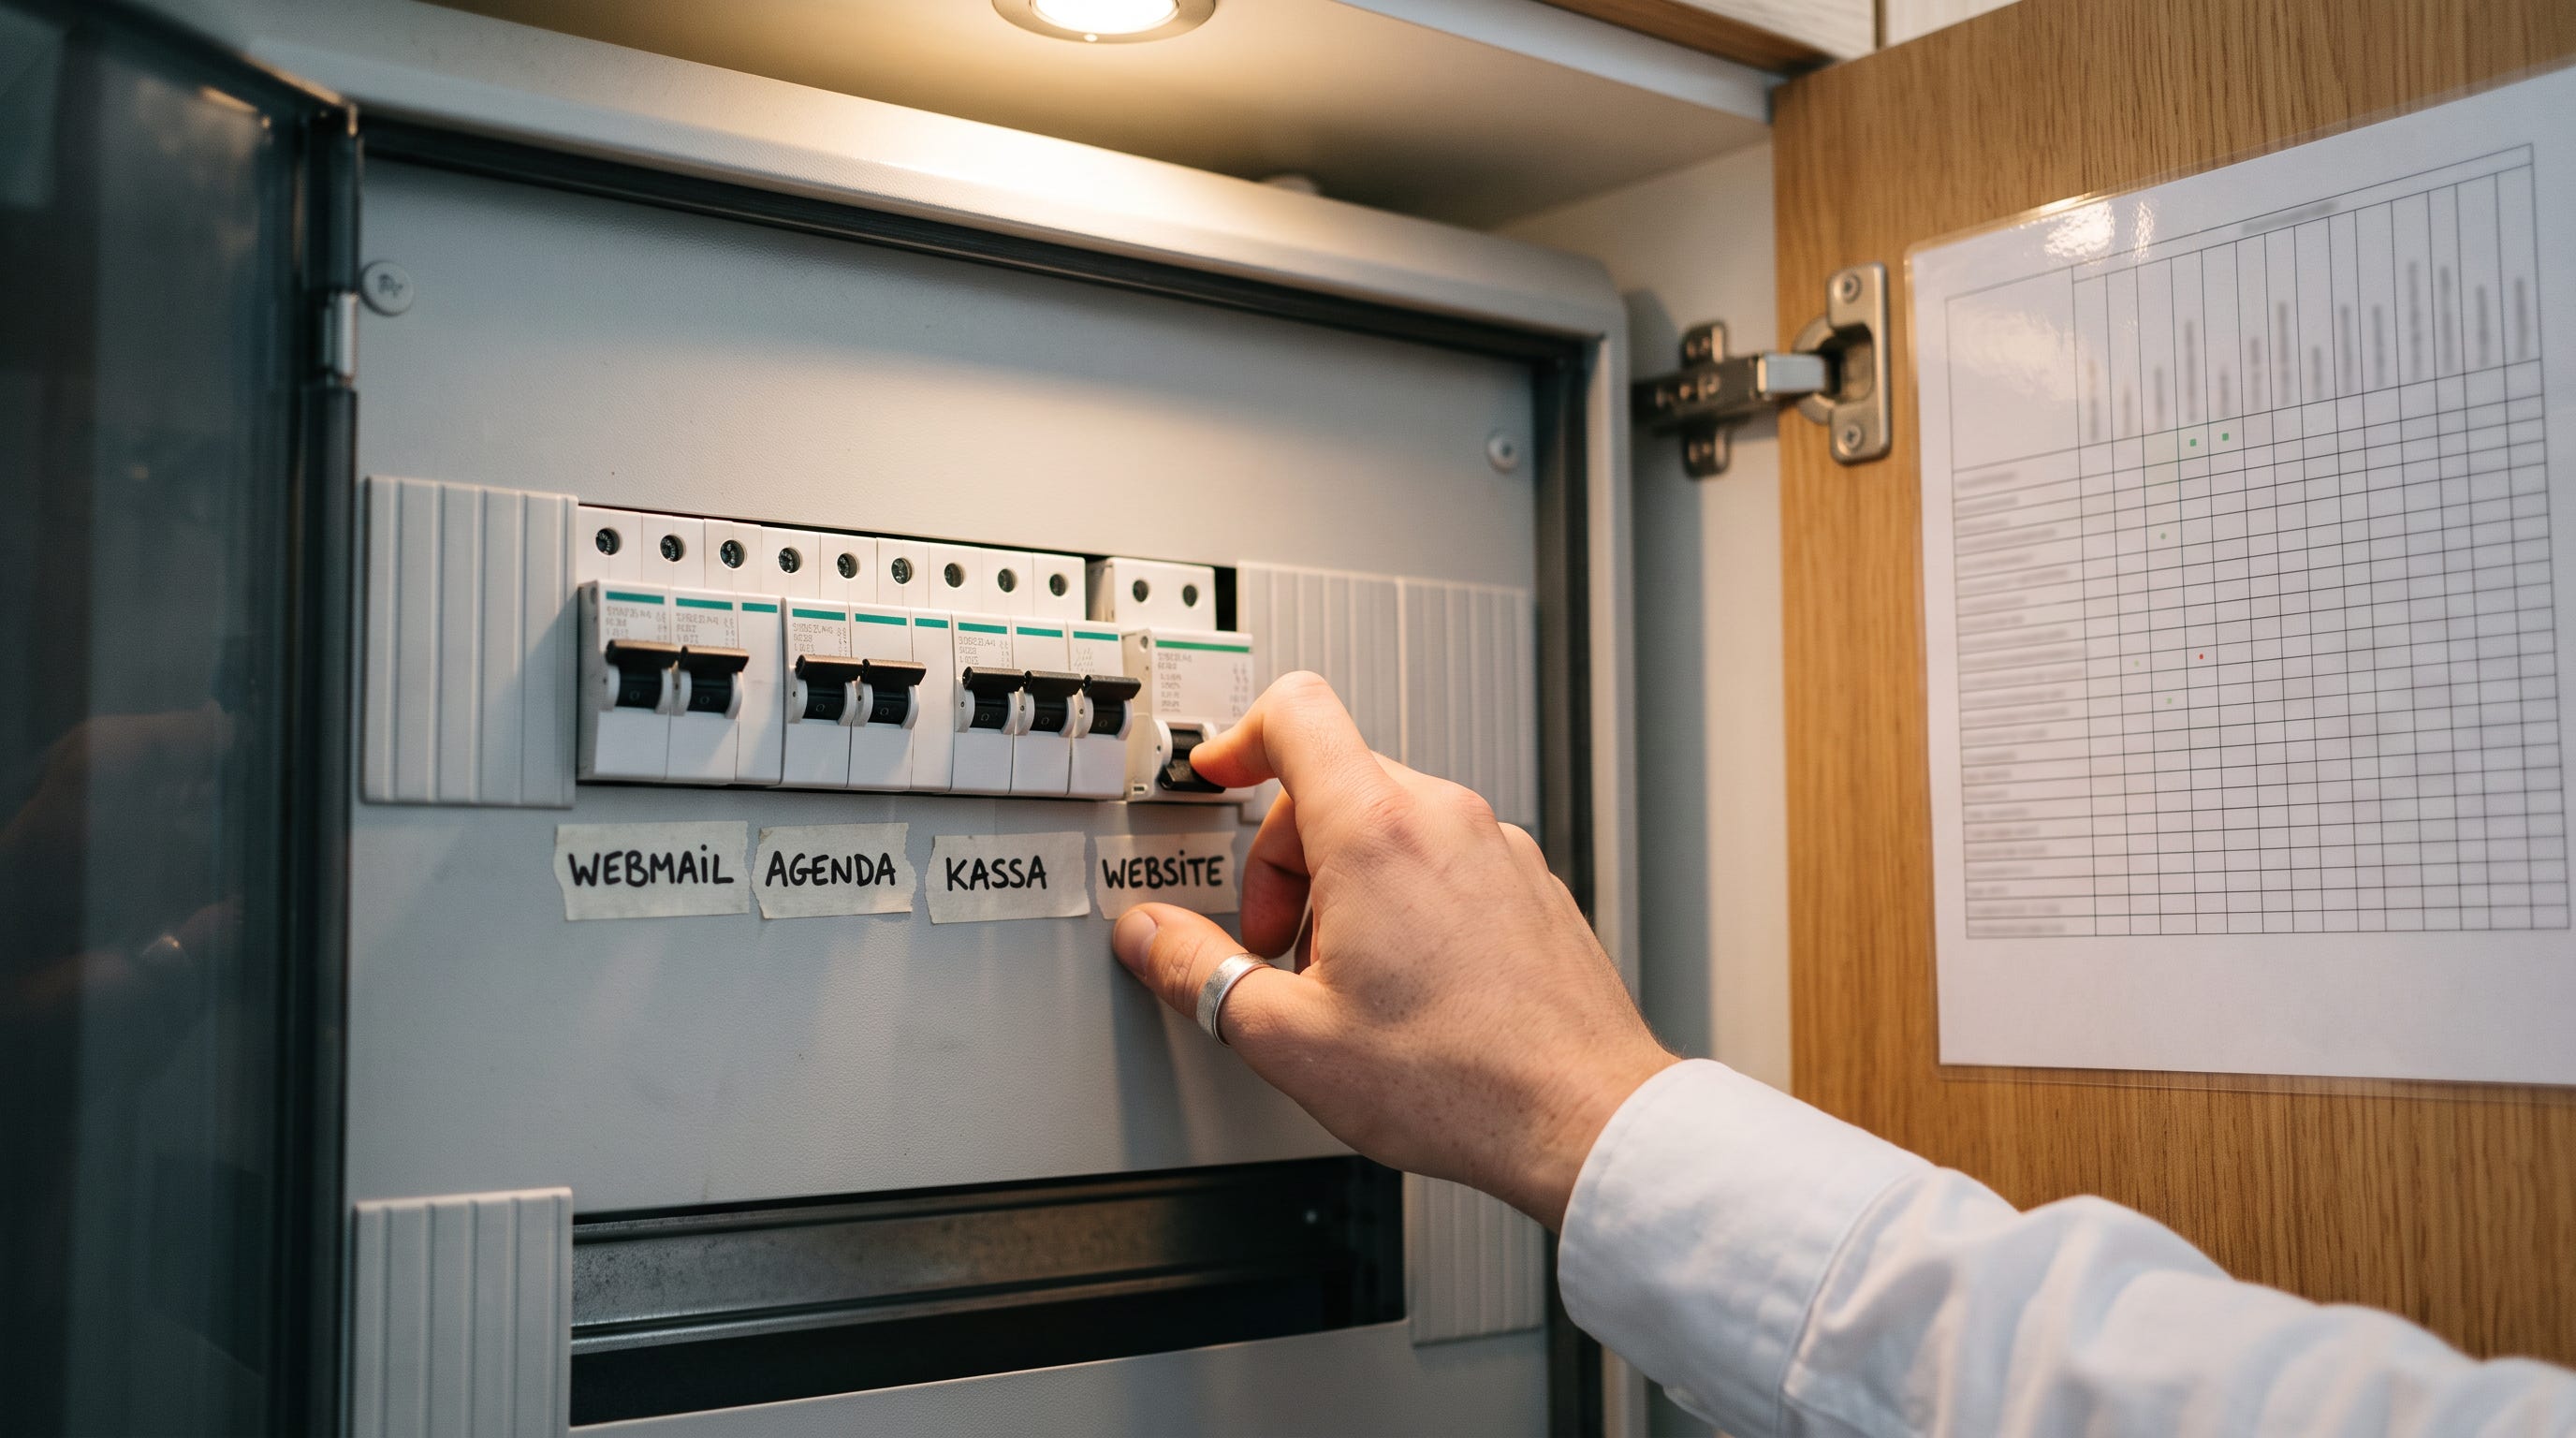
Vraag één overzicht op van alle sites en apparaten met PHP erin. Zet per onderdeel de PHP-versie en de inrichting erbij, plus wie de updates installeert. Vergelijk je apparatuur met die GitHub-lijst van NCSC-NL. Zelf heb ik voor de zekerheid al mijn eigen code nagelopen, al gebruik ik zelden PHP.
Leg vast wie mag besluiten om iets offline te halen en op grond waarvan. Spreek ook een tussenvorm af, zoals alleen de interactieve functies uitzetten. Het NCSC heeft er een beslisboom voor. Die afweging maak je liever op een rustige dinsdag dan op een woensdagmiddag als 21 oktober.
Stel je hoster drie vragen. Wat deed je op 21 oktober en waarom? Welk automatisch filter beschermt mijn site? Hoe hoor ik het de volgende keer op tijd van je?
Vraag je IT-afdeling en je websitebouwer of ze de code van je eigen software al met AI op lekken controleren. Vraag ook wie de uitkomst beoordeelt.
Plan voor alles op PHP 8.1 of ouder een datum om over te stappen op een nieuwere versie. Voor 8.2 ligt die datum eigenlijk al vast, want die versie krijgt na 31 december geen beveiligingsupdates meer. Heb je zelf software laten bouwen, dan ben je ook zelf verantwoordelijk voor de updates.
Jason Clinton, plaatsvervangend hoofd informatiebeveiliging bij Anthropic, schreef op 22 oktober dat het met de lekken eerst nog veel erger wordt voordat het beter wordt. Hij raadt beveiligingsverantwoordelijken aan om nu bij hun bestuur steun te vragen voor de basisbeveiliging, want "we moeten het zo'n achttien maanden volhouden". Op 21 oktober moesten mensen in een paar uur beslissen zonder te weten of hun eigen systemen kwetsbaar waren. Wie zijn partijnummers kent, kan de volgende keer per systeem beslissen of het offline moet.
Ook het vermelden waard
Claude Duet begint zelf aan je werk, voorlopig alleen in de VS Anthropic bracht op 21 oktober Claude Duet uit, een losse app waarin een AI-agent op een eigen virtuele computer doorwerkt, ook als je eigen apparaat uitstaat. Voor versturen, afrekenen, ondertekenen of verwijderen vraagt hij eerst toestemming. Geld tussen rekeningen overboeken of effecten verhandelen mag hij nooit, ook niet met jouw goedkeuring. Die harde grens bij overboeken en beleggen is een bruikbare toets voor je eigen agents. Duet is voorlopig een testversie met een wachtlijst voor Amerikaanse Pro- en Max-abonnees.
De Zweedse regering blokkeert ChatGPT en Claude op werklaptops Vanaf maandag 26 oktober kunnen medewerkers van het Zweedse regeringskantoor volgens interne berichten ChatGPT en Claude niet meer openen op hun dienstcomputer. Ze moeten dan goedgekeurde tools als Microsoft Copilot gebruiken. Een deel van het personeel houdt via een eigen platform van het regeringskantoor toch toegang tot beide modellen. Bij een organisatie die ChatGPT net had geblokkeerd, zag ik tijdens een training dat mensen meteen hun mobiel pakten of naar een of andere obscure site gingen. Zo'n blokkade houdt alleen stand als het goedgekeurde alternatief goed genoeg is. Daarom is dat eigen platform het interessantste deel van het Zweedse besluit.
Agent Skills gaan naar een onafhankelijke stichting Anthropic draagt de open standaard Agent Skills over aan de Agentic AI Foundation, die onder de Linux Foundation valt. Daar ging MCP eerder al heen. Een skill is een map met een bestand SKILL.md, waarin staat hoe een agent een taak uitvoert. Meer dan zeventig agentplatforms ondersteunen skills, waaronder ChatGPT, Cursor, GitHub Copilot en VS Code. Op de roadmap staan ook beveiligingsrichtlijnen. Die zijn nodig, want met een skill van internet haal je code binnen die je agent met jouw rechten uitvoert.
Mistral brengt Voxtral 3 uit, met Nederlands en Europese hosting
Mistral bracht nieuwe modellen uit voor transcriptie, spraak en AI-assistenten die telefoongesprekken voeren. Ze herkennen wie er spreekt en antwoorden binnen een seconde. De modellen ondersteunen Nederlands en draaien ook op Europese servers. Een uur vergadering laten uitschrijven kost zo'n 21 dollarcent. Een gesprek van vijf minuten met zo'n telefoonassistent op Mistral Small 4 kost 20 dollarcent. Een klantcontactcentrum dat zijn gesprekken in Europa wil laten verwerken, kan de kosten daarmee gewoon doorrekenen.
Lees ook
Van dezelfde AI word je intelligenter of afhankelijker
Zo bouwden we zelf een Nederlands taalmodel
Vind je dit waardevol? Deel het.
Stuur THE HUMAN LOOP door naar één collega die ook met AI bezig is. Voor elke vriend die zich aanmeldt, krijg je gratis maanden premium: inclusief alle Playbooks.